Firewall mit UFW einrichten (Ubuntu und Debian)
Ports freigeben, Regeln prüfen und Fehler vermeiden, mit denen man sich aussperrt.
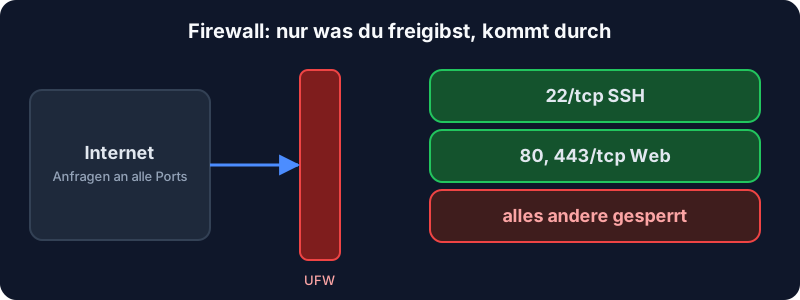
UFW (Uncomplicated Firewall) ist die einfachste Firewall für Ubuntu und Debian. Sie steuert iptables bzw. nftables, ohne dass du deren Syntax lernen musst.
Installieren
apt install -y ufwWichtig: zuerst SSH erlauben
Schaltest du UFW ein, ohne SSH freizugeben, sperrst du dich aus. Deshalb immer zuerst:
ufw allow OpenSSHLäuft SSH auf einem anderen Port, zum Beispiel 2222:
ufw allow 2222/tcpStandardregeln und Einschalten
ufw default deny incoming
ufw default allow outgoing
ufw enable
Weitere Ports freigeben
- Webserver:
ufw allow 80/tcpundufw allow 443/tcp - WireGuard:
ufw allow 51820/udp - Minecraft:
ufw allow 25565/tcp - Nur von einer IP erlauben:
ufw allow from 203.0.113.5 to any port 3306
Regeln anzeigen und löschen
ufw status numbered
ufw delete 3
Achtung bei Docker
Docker schreibt eigene iptables-Regeln und umgeht dabei UFW. Ein Container mit -p 8080:80 ist von außen erreichbar, auch wenn UFW den Port nicht freigibt. Binde solche Ports an localhost (-p 127.0.0.1:8080:80) und leite sie über einen Reverse Proxy nach außen.
Ausgesperrt?
Über die Konsole im XionHosting-Panel kommst du auch ohne SSH auf den Server. Dort schaltest du die Firewall mit ufw disable ab und korrigierst die Regeln.